Deine Mitarbeiter nutzen ChatGPT bereits mit sensiblen Kundendaten
30. Oktober 2026 · 1 Min. Lesezeit
Shadow-AI ist im Mittelstand längst Alltag. Warum ein Verbot nichts bringt und wie Enterprise-Gateways, zentrale Zugriffssteuerung und Guardrails die Kontrolle über die eigenen Daten zurückholen.
Und du weißt nichts davon.
In fast jedem Architecture Audit im Mittelstand finden wir das gleiche Phänomen: „Shadow-AI“.
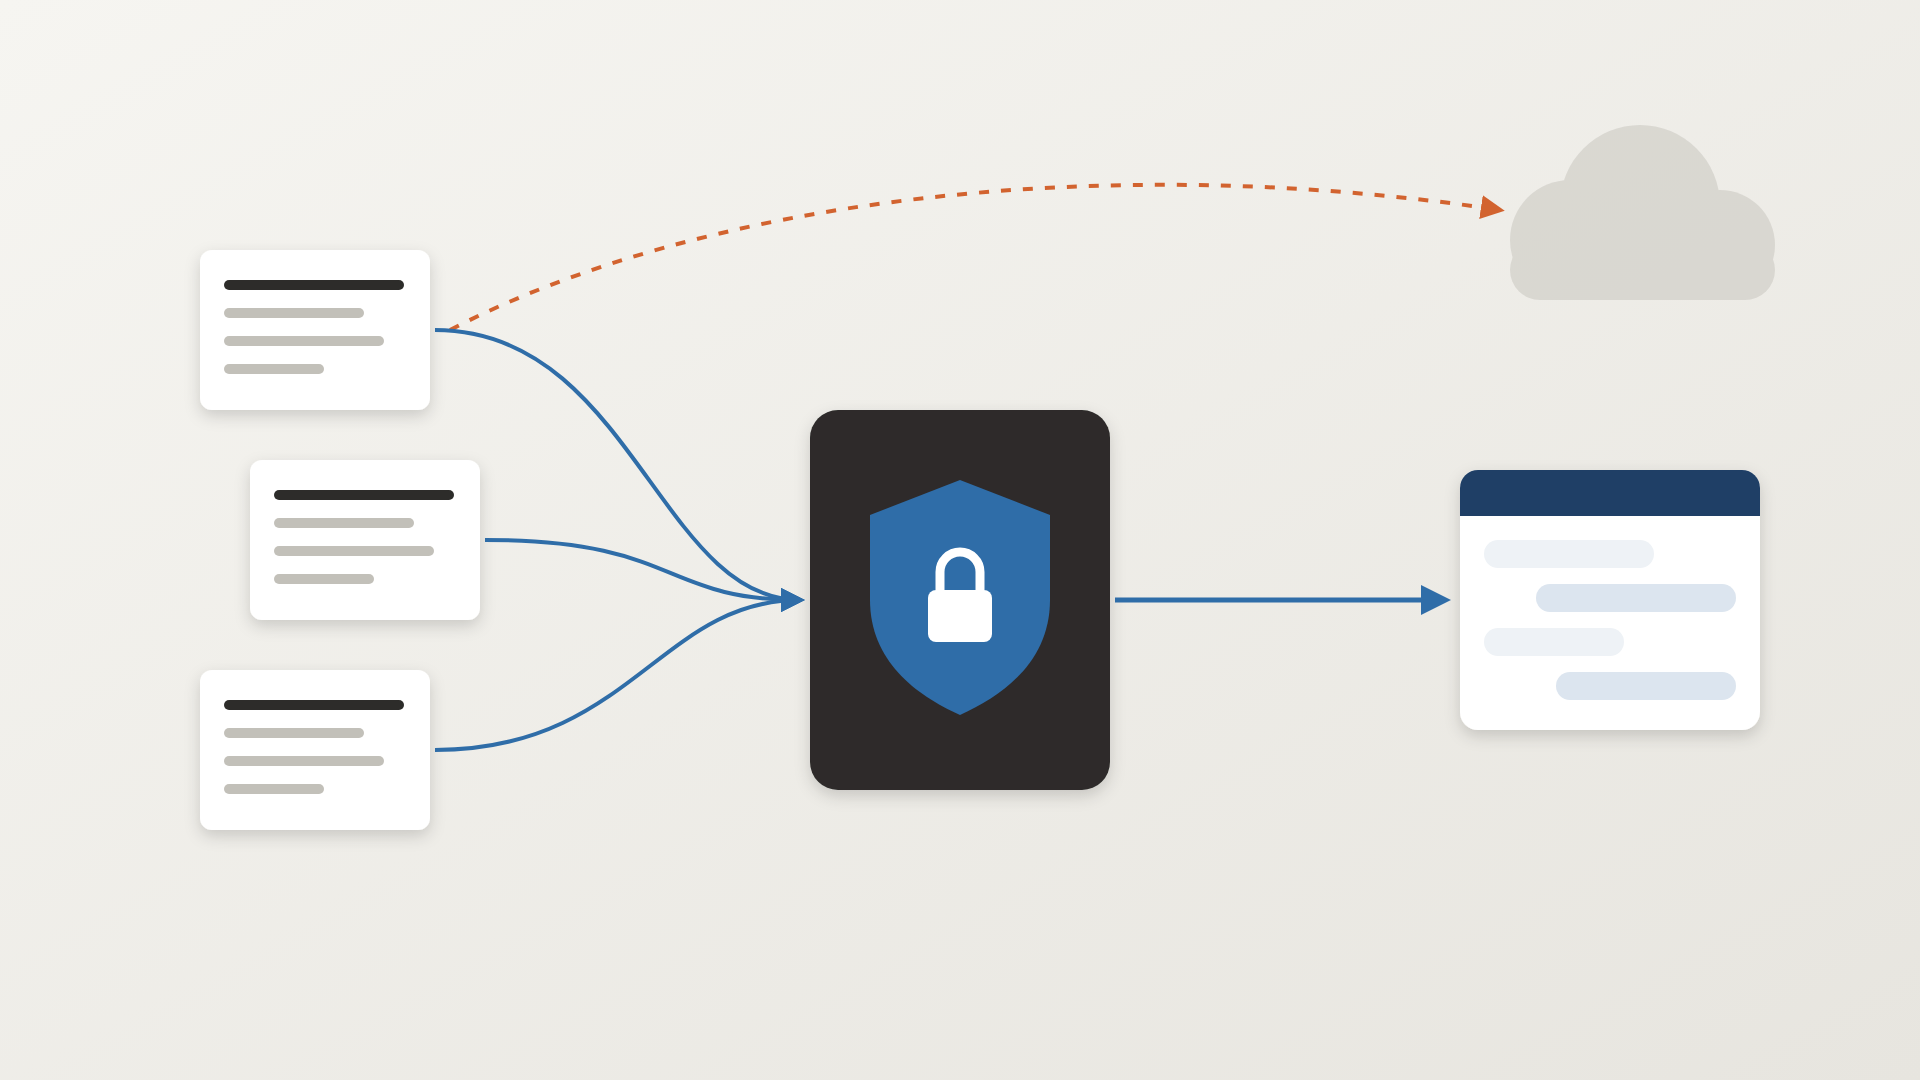
Mitarbeiter kopieren Kunden-E-Mails, interne Kalkulationen oder vertrauliche Roadmaps in öffentliche KI-Modelle.
Nicht aus böser Absicht. Sondern weil eine professionelle Enterprise-Infrastruktur fehlt.
Das strategische Risiko
- Daten-Leck: Deine Interna landen im globalen Trainings-Pool der Anbieter.
- IP-Verlust: Dein hart erarbeiteter Vorsprung wird zum Allgemeingut.
- Compliance-Blindflug: Du verlierst die Kontrolle über deine Data Governance.
Ein Verbot ist keine Lösung. Wer den Zugriff sperrt, verliert nur die Kontrolle, nicht die Nutzung.
Die Arbeit verlagert sich auf private Endgeräte. Du wirst offiziell „blind“ für das, was mit deinen Daten passiert.
Der Weg zur Governance-First Architektur
1. Enterprise-Gateways
Bereitstellung privater Instanzen (z. B. Azure OpenAI). Vertraglich garantiert: Daten bleiben im Haus und werden nicht zum Training genutzt.
2. Identity & Access Management (IAM)
KI-Zugriff wird wie jede andere geschäftskritische Ressource zentral gesteuert und protokolliert.
3. Cognitive Guardrails
Automatisierte Filter auf Infrastruktur-Ebene, die den Abfluss von Geschäftsgeheimnissen unterbinden.
Sicherheit in der KI-Ära bedeutet nicht „Verhindern“, sondern „Sicheres Skalieren“. Wer die Architektur nicht kontrolliert, gibt die Souveränität ab.
Hast du wirklich im Blick, was deine Abteilungen täglich in ChatGPT kopieren, oder agierst du aktuell noch im Blindflug?
Schlagwörter